Cómo usar la calculadora de chmod
- Pega un permiso octal (
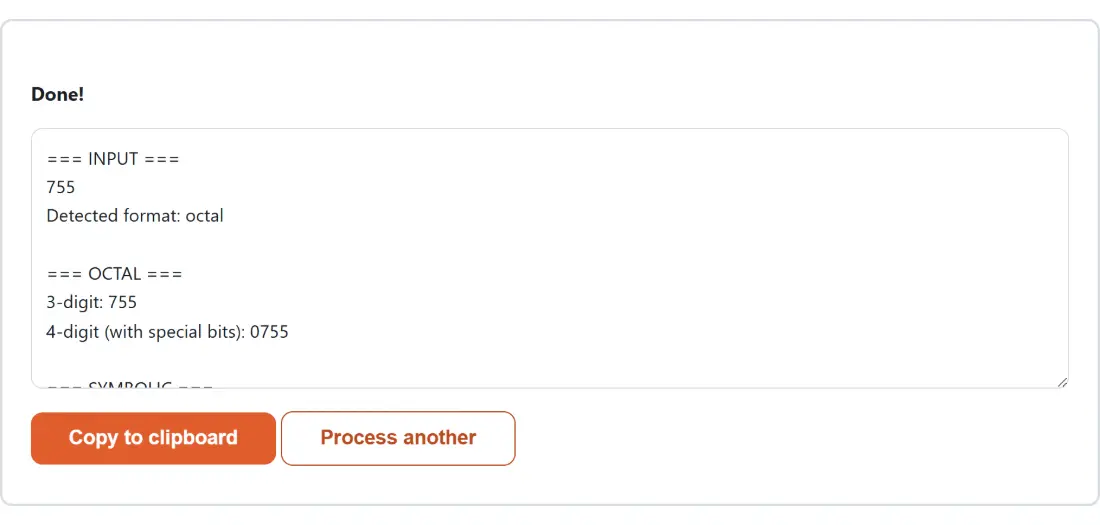
755, o4755con un bit especial) o una cadena de permisos simbólica (rwxr-xr-x, opcionalmente con un carácter inicial de tipo de archivo-/d/lcopiado directamente dels -l) en el recuadro de arriba. - Haz clic en Convertir, el resultado muestra ambas notaciones, un desglose de lectura/escritura/
ejecución por grupo (propietario/grupo/otros), qué bits especiales (setuid/setgid/sticky) están
activados, un comando
chmod <valor> nombrearchivolisto, y una tabla de referencia de conjuntos de permisos habituales. - Haz clic en Copiar al portapapeles para obtener el informe completo, o pega un valor distinto y convierte de nuevo.
Por qué una calculadora de chmod
chmod es uno de los comandos más comunes de Unix/Linux, pero sus dos notaciones no se corresponden
de forma intuitiva a menos que hayas memorizado la matemática de bits: octal (755) empaqueta
lectura=4/escritura=2/ejecución=1 por grupo en un único dígito, mientras que simbólico (rwxr-xr-x)
deletrea cada bit como una letra, y en el momento en que setuid, setgid o el sticky bit entran en
juego, la notación simbólica sobrecarga la posición del bit de ejecución con un marcador s/S/t/T
que es genuinamente fácil de malinterpretar. Esta herramienta convierte al instante entre ambas
notaciones, desglosa el resultado por grupo de permisos en lenguaje sencillo, y entrega un comando
chmod listo para copiar y pegar, exactamente la información que necesitas al configurar los permisos
de archivo de un servidor web, arreglar una clave SSH que ssh se niega a usar por ser “demasiado
abierta”, o simplemente comprobar qué significa realmente 4755 antes de ejecutarlo.
La convención s/S y t/T, explicada
La notación simbólica empaqueta los bits especiales en la MISMA posición de carácter que el bit de ejecución correspondiente, en lugar de añadir caracteres nuevos:
- setuid se muestra en la posición de ejecución del propietario:
s(minúscula) si el propietario también puede ejecutar el archivo,S(mayúscula) si no. - setgid se muestra en la posición de ejecución del grupo:
s/Sde la misma forma, para el bit de ejecución del grupo. - sticky bit se muestra en la posición de ejecución de otros:
t/Tde la misma forma, para el bit de ejecución de todos los demás.
Así que 4755 (setuid + rwxr-xr-x) es rwsr-xr-x, mientras que 4644 (setuid en un archivo sin
ningún bit de ejecución) es rwSr--r--, el mismo bit setuid, distinta mayúscula/minúscula, puramente
porque el bit de ejecución del propietario difiere. Esta herramienta gestiona correctamente ambas
direcciones de esa conversión, incluyendo cada caso límite de “bit especial activado pero el bit de
ejecución correspondiente está desactivado”.
Pegar la columna entera de ls -l, con letra inicial incluida
La columna de permisos que imprime ls -l tiene diez caracteres, no nueve: un marcador de tipo inicial (- para un archivo normal, d para un directorio, l para un enlace simbólico) seguido de los nueve caracteres de permisos. La entrada de diez caracteres se acepta y ese primer carácter simplemente se descarta, así que puedes seleccionar -rwxr-xr-x directamente de una terminal sin recortarlo antes.
Los espacios iniciales y finales se eliminan antes de juzgar nada, así que un valor copiado con un espacio al final sigue funcionando. Todo lo demás se rechaza: dos dígitos, cinco dígitos, un dígito mayor que 7, una cadena simbólica con un carácter suelto, y la sintaxis relativa que el propio chmod entiende.
Un modo que no puede analizar vuelve dentro de la salida
La mayoría de herramientas de aquí muestran un fallo como un aviso con una frase genérica, porque el contenedor compartido sustituye lo que lanzara el código. Esta deliberadamente nunca lanza nada. Cuando la entrada no se puede analizar, ensambla el informe igualmente, con tu entrada devuelta y una sección de ERROR que lleva la explicación real de lo que se esperaba. El mensaje que te dice por qué se rechazó 78 o u+x te llega de verdad, en lugar de quedarse por el camino. Esa es toda la razón de que el resultado se construya como texto en lugar de levantarse como una excepción.
Para convertir otra vez pulsas procesar otro, que vacía el recuadro. El valor pegado no sobrevive a una ejecución, así que guarda el original en algún sitio si estabas comparando dos modos en paralelo.
Los modos que conviene reconocer de un vistazo
La tabla de referencia al final de cada informe es corta a propósito. 644 para un archivo corriente que el propietario edita y todo el mundo lee. 755 para un script o un directorio. 600 para cualquier cosa privada, una clave SSH o un archivo .env. 700 para un directorio privado. 664 y 775 para los equivalentes escribibles por el grupo cuando un equipo comparte grupo. 400 para solo lectura incluso para su propietario. Y 777, el modo que debería hacerte parar y preguntarte qué intentabas arreglar en realidad, porque un valor más estrecho suele resolver el mismo problema.
Una vez cerrados los permisos, las páginas vecinas de administración de servidores suelen ser las siguientes: el Generador de Expresiones Cron para la planificación, la Calculadora de Subredes IP para el direccionamiento, y el Generador de htpasswd para un archivo de autenticación básica. Si lo que quieres comprobar es la aritmética misma en lugar de los permisos, el Conversor de Bases Numéricas lleva un valor octal a binario y de vuelta.
Privado, porque los permisos de archivo pueden revelar infraestructura real
Un modo de permiso que estás depurando podría estar ligado a un servidor real, un script de despliegue o una clave privada que no quieres que una herramienta online cualquiera registre. Esta calculadora se ejecuta por completo dentro de tu propia pestaña del navegador usando solo aritmética de bits en JavaScript puro, sin librería, sin petición de red, ningún servidor ve nunca lo que pegas.
Usos habituales
- Descifrar un valor chmod desconocido de un script, un Dockerfile, o la documentación de despliegue de un compañero.
- Calcular el comando
chmodexacto para un archivo/directorio nuevo antes de ejecutarlo, en lugar de adivinar y comprobar después conls -l. - Entender por qué
sshrechaza una clave privada hasta que sus permisos se restringen a600. - Comprobar si un modo como
4755o2775realmente lleva un bit especial antes de asumir que es un simple755/775. - Combinarlo con el Conversor de Bases Numéricas y otras herramientas al documentar o programar el resto de la configuración de un servidor.